Anthropic تقلّص سرقة قدرات Claude بنسبة تصل إلى 99%
كشفت شركة Anthropic عن وسائل حماية جديدة لمواجهة هجمات تقطير الذكاء الاصطناعي (Distillation)، التي تستخدم إجابات نموذج Claude لتدريب نماذج منافسة على تقليد قدراته. وتقول الشركة إن إجراءاتها الجديدة خفّضت حجم البيانات التي تمكن المهاجمون من استخراجها بنسبة تتراوح بين 90% و99%، وفقًا لتقييماتها الأولية.
تفاصيل الخبر
أوضحت Anthropic، في تقرير نشرته يوم 12 أكتوبر 2026، أنها عززت دفاعاتها ضد محاولات استخراج قدرات Claude وتكرارها دون تصريح. وتعتمد هذه الهجمات على إرسال أعداد هائلة من الطلبات إلى النموذج، ثم استخدام الإجابات الناتجة لتدريب نموذج آخر بتكلفة ووقت أقل من تطوير القدرات نفسها بصورة مستقلة.
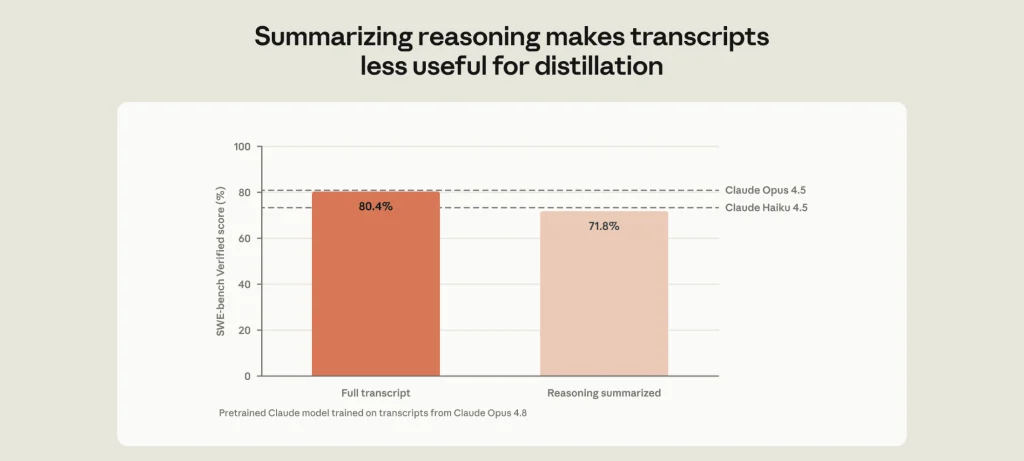
وتتركز الإجراءات الجديدة على حماية مسارات التفكير الداخلية للنموذج، التي ترى الشركة أنها أكثر فائدة في تدريب النماذج المنافسة من الإجابات النهائية وحدها.
أبرز التفاصيل والإجراءات التي أعلنتها الشركة:
- تقليل البيانات المستخرجة: تقول Anthropic إن إجراءات الحماية الجديدة خفّضت كمية رموز التفكير التي تمكنت الجهات المستهدفة من استخراجها بمقدار يتراوح بين 10 و100 مرة أو أكثر، بحسب الفترة ونتائج القياس.
- حماية مسارات التفكير: تعمل الشركة على منع الحسابات من تعديل السياق السابق للنموذج أو نقل محتوى التفكير المحمي بين المحادثات والحسابات والنماذج المختلفة بهدف تجاوز القيود الأمنية.
- أنظمة لكشف محاولات الاستخراج: طورت Anthropic نظام تصنيف أمني من مرحلتين لرصد الطلبات التي تحاول استخراج التفكير الداخلي، واختبرت فعاليته باستخدام أساليب اختبار هجومية داخلية وخارجية.
- معدل منخفض للإنذارات الخاطئة: تشير الشركة إلى أن معدل حجب الطلبات السليمة عن طريق الخطأ يقل عن 0.1% في نظام الحماية المذكور، مع الإقرار بأن بعض الطلبات المشروعة قد تتأثر.
- حظر الحسابات المخالفة: أعلنت الشركة أنها حظرت عشرات الآلاف من الحسابات المرتبطة بمحاولات التقطير، وفي حالات كثيرة خلال أقل من ساعتين من بدء نشاطها.
- تشديد القيود على الاستخدام المتكرر: قد تواجه الحسابات التي تكرر محاولات استخراج التفكير حدود استخدام أكثر صرامة أو الحظر، كما بدأت الشركة في فرض رسوم على بعض الطلبات التي تحجبها أنظمة الحماية مسبقًا.
- التعامل مع شبكات الحسابات الوهمية: تقول Anthropic إن بعض الجهات استخدمت شبكات تضم أعدادًا كبيرة من الحسابات الاحتيالية، إلى جانب هويات مزيفة وبيانات دفع مسروقة، لتوسيع نطاق محاولات استخراج البيانات.
الأهداف المستقبلية والتطورات المتوقعة
تسعى Anthropic إلى جعل استخراج قدرات النماذج المتقدمة أكثر صعوبة، مع تقليل التأثير في المستخدمين الشرعيين. وتشمل أبرز التوجهات المستقبلية:
- تطوير أنظمة الحماية باستمرار: تتوقع الشركة أن يجد المهاجمون طرقًا جديدة لتجاوز القيود، لذلك تعمل على مراقبة أساليب الاستخراج وتحديث وسائل الدفاع عند اكتشاف ثغرات جديدة.
- توسيع الحماية إلى النماذج المستقبلية: تخطط Anthropic لتطبيق أنظمة التصنيف الأمني على النماذج المتقدمة الجديدة التي قد تكون هدفًا جذابًا لعمليات التقطير غير المصرح بها.
- تعزيز التعاون بين شركات الذكاء الاصطناعي: ترى الشركة أن مواجهة هذه الهجمات تتطلب مشاركة مطوري النماذج ومزودي الخدمات السحابية ومنصات تشغيل الذكاء الاصطناعي.
- تقليل مخاطر الاستخدامات الضارة: تهدف الإجراءات إلى الحد من نقل قدرات النماذج المتقدمة إلى أنظمة قد تفتقر إلى وسائل حماية مماثلة، خصوصًا في مجالي الأمن السيبراني والبيولوجيا.
- تحسين التوازن بين الأمان وسهولة الاستخدام: تسعى الشركة إلى الحد من تأثير الإجراءات الأمنية في المطورين والمستخدمين الشرعيين، رغم أن بعض التغييرات تتطلب تحديثات في عمليات التكامل البرمجي.
لماذا تُعد هذه الخطوة مهمة؟
لا تقتصر مخاطر تقطير الذكاء الاصطناعي على المنافسة التجارية أو تقليد المنتجات، بل تمتد إلى إمكانية نقل قدرات متقدمة إلى نماذج لا تمتلك مستوى الحماية نفسه. وتذكر Anthropic أن شركة Zhipu استخدمت تقنيات التقطير خلال تطوير نموذج GLM-5.3، الذي وصفه تقييم أمني أمريكي أشارت إليه الشركة بأنه من أكثر نماذج الأوزان المفتوحة قدرةً في مجال الأمن السيبراني وقت التقييم.
وتحذر Anthropic من أن بعض النماذج المشتقة قد تُستخدم في تطوير الهجمات السيبرانية أو تطبيقات بيولوجية خطرة إذا لم تتوفر فيها ضوابط أمنية مناسبة. ومع ذلك، فإن نسب خفض استخراج البيانات الواردة في التقرير تستند إلى قياسات الشركة نفسها، ولا تعني القضاء على جميع محاولات التقطير أو ضمان استمرار النتائج مستقبلًا.
تعكس دفاعات Anthropic الجديدة تصاعد التحديات المرتبطة بحماية قدرات الذكاء الاصطناعي المتقدمة من النسخ غير المصرح به. فمن خلال تقييد الوصول إلى مسارات التفكير، ورصد محاولات الاستخراج، وحظر الحسابات المخالفة، تقول الشركة إنها خفّضت البيانات المستخرجة بصورة كبيرة. لكن استمرار هذه النتائج سيعتمد على تطوير الحماية باستمرار وتعاون بقية شركات الذكاء الاصطناعي ومنصات التشغيل.